Architektura zerowego zaufania
Przez dziesięciolecia bezpieczeństwo systemów opisywano za pomocą metafory zamku i fosy: mocne zabezpieczenia na granicy, a za nimi obszar zaufany. Dziś ten model już nie wystarcza. Wyjaśniamy, czym jest architektura zerowego zaufania, skąd się wywodzi i jak zastosować jej zasady w systemach linuksowych. Zaczniemy od pojedynczego serwera, następnie przejdziemy do floty zarządzanej Ansiblem i usług uruchamianych w kontenerach. »
CyberSecurity by Linux nr 1
Przedstawiamy pierwsze wydanie nowego kwartalnika „CyberSecurity by Linux”. W magazynie będziemy skupiać się na kwestiach cyberbezpieczeństwa. W pierwszym wydaniu poruszamy zagadnienia związane m.in. z architekturą zerowego zaufania, mikrosegmentacji czy certyfikatów zamiast kluczy SSH. »
Najnowszy numer
Nr 272 - Październik 2026
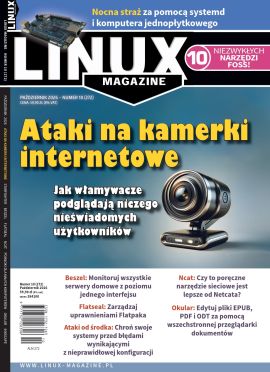
Ataki na kamery internetowe
W numerze: LM 272 DVD: Redcore Linux 2601 "Vulpecula" KDE